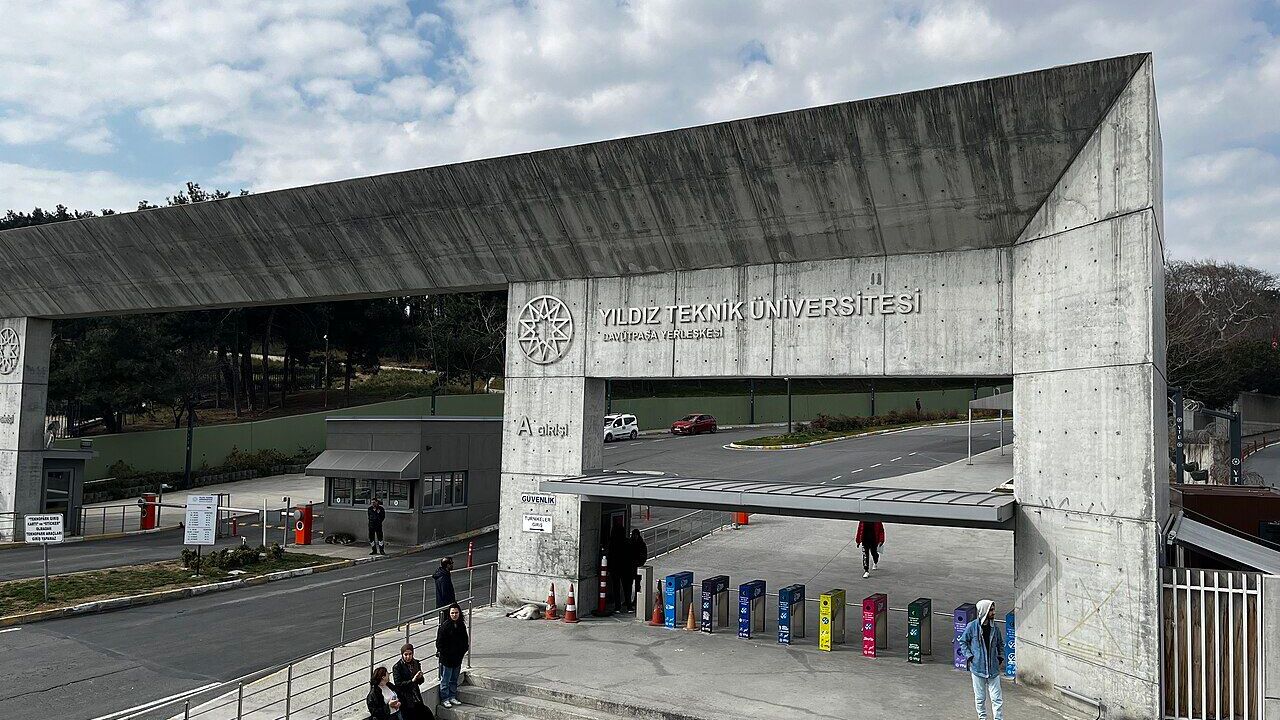
Yıldız Teknik Üniversitesi'nin (YTÜ) sanallaştırma altyapısı ve aktif sunucuları kapsamlı bir fidye yazılımı (ransomware) saldırısının hedefi oldu. Kişisel Verileri Koruma Kurumu (KVKK) tarafından yapılan resmi açıklamaya göre, veri ihlalinden yaklaşık 140 bin öğrenci ile 4 bin 500 akademik ve idari personelin etkilenmiş olabileceği bildirildi. Ziyaretçilere ait etkilenen kişi sayısı ise henüz netleştirilemedi.
Saldırı 1 Ekim'de başladı: KVKK ihlal bildirimini ilan etti
6698 sayılı Kişisel Verilerin Korunması Kanunu'nun 12'nci maddesi uyarınca veri sorumlusu sıfatıyla Yıldız Teknik Üniversitesi tarafından yapılan bildirim, Kurul tarafından incelendi.
Cumhuriyet'in haberine göre Kişisel Verileri Koruma Kurulu'nun 07.10.2026 tarih ve 2026/2203 sayılı kararıyla kurumun internet sitesinde yayımlanan resmi duyuruda, ihlalin 1 Ekim 2026 tarihinde başladığı ve aynı gün tespit edildiği belirtildi.
Kurulun ilanında öne çıkan tespitler şu şekilde sıralandı:
"İhlalin 01.10.2026 tarihinde başladığı ve aynı gün tespit edildiği, veri sorumlusunun sanallaştırma altyapısı ve üzerinde çalışan sunucuların fidye yazılımı saldırısından etkilendiği, ihlalden etkilenen ilgili kişi grubunun öğrenci, personel ve ziyaretçiler olduğu; mevcut kayıtlara göre ihlalden etkilenmiş olabilecek ilgili kişi sayısının yaklaşık 140.000 öğrenci ve 4.500 personel olduğu, ziyaretçilere ilişkin sayının henüz belirlenemediği, ihlalden etkilenen kişisel veri kategorilerinin belirlenemediği bilgilerine yer verilmiştir."
Ders kayıt döneminde sistemler kilitlendi
Üniversitede 1 Ekim 2026'dan itibaren baş gösteren erişim problemleri, yeni akademik yılın ders kayıt haftasına denk gelmesi nedeniyle on binlerce öğrenciyi mağdur etti.
YTÜ yönetimi krizin ilk anlarında elektronik hizmet altyapısında planlı teknik çalışmalar ve bakım yürütüldüğünü açıklamıştı. Ancak sahadan edinilen bilgilere göre; Öğrenci Bilgi Sistemi (OBS), çevrimiçi ders portalları ve üniversitenin resmi e-imza modüllerinde günlerdir kesintiler ve ciddi aksaklıklar yaşandığı ortaya çıktı.